Kibertəhlükəsizlik qaydaları 2026: süni intellekt dövründə özünüzü və biznesinizi necə qorumalı?
Axşam saat 22:00-dır. Telefon zəng çalır, xəttin o biri ucunda qardaşınızın səsi: «Qəza olub, təcili pul lazımdır, kartıma köçür, sonra izah edərəm». Səs, intonasiya, hətta danışıq tərzi də eynidir. Amma bu, qardaşınız deyil. Səs süni intellektlə bir neçə saniyəlik sosial media videosundan klonlanıb.
Bir neçə il əvvəl bu ssenari fantastika kimi görünürdü. 2026-da isə gündəlik reallıqdır. Bu məqalədə kibertəhlükəsizliyin nə olduğunu təkrar etməyəcəyik, bu barədə ayrıca yazımız var. Burada süni intellekt dövrünün yeni təhdidlərini və hər kəsin bu gün tətbiq edə biləcəyi praktiki kibertəhlükəsizlik qaydalarını izah edirik: şəxsi hesablar, ailə və kiçik biznes üçün.
Köhnə kibertəhlükəsizlik qaydaları niyə artıq kifayət etmir?
Uzun illər eyni məsləhətləri eşitmişik: «qrammatik səhvi olan məktuba inanma», «tanımadığın nömrəyə cavab vermə», «güclü parol seç». Bu qaydalar hələ də doğrudur, amma artıq kifayət deyil. Səbəbləri bunlardır:
- Süni intellekt səhvsiz yazır. Fişinq məktubları artıq peşəkar dildə, adınızı və işinizi bilərək yazılır. Səhvlərə görə saxtakarlığı tanımaq üsulu işləmir.
- Səs və video saxtalaşdırıla bilir. Tanış səs və ya üz artıq şəxsiyyətin sübutu deyil.
- Hücumlar e-poçtdan kənara çıxıb. Telefon zəngi, SMS, QR kod, messencer və iş çatları əsas kanallara çevrilib.
- Hücumçular sürətlənib. Proqram təminatındakı zəifliklər açıqlanandan qısa müddət sonra istismar olunur.
2026-cı ilin rəqəmləri də bunu təsdiqləyir:
| Göstərici | Rəqəm | Mənbə |
|---|---|---|
| İnsan faktorunun iştirak etdiyi məlumat sızmaları | 62% | Verizon DBIR 2026 |
| Zəifliklərin istismarı ilə başlayan sızmalar (1-ci yer) | 31% | Verizon DBIR 2026 |
| Ransomware aşkarlanan sızmalar | 48% | Verizon DBIR 2026 |
| Sosial mühəndislik hallarında e-poçtdan kənar kanallar | 41% | Verizon DBIR 2026 |
| Bulud sistemlərinə girişdə 1-ci yol: səs fişinqi | 23% | Mandiant M-Trends 2026 |
Nəticə: hər üç sızmadan ikisində insan iştirak edir və hücumların böyük hissəsi artıq e-poçtla deyil, telefon və messencerlə başlayır.
2026-nın 6 yeni kibertəhdidi
1. Süni intellektlə yazılan fişinq
Generativ AI alətləri hücumçulara sizin LinkedIn profilinizə, iş yerinizə və son paylaşımlarınıza əsaslanan fərdi məktub yazmağa imkan verir. Məktub səhvsizdir, tonu inandırıcıdır və çox vaxt real bir layihəyə və ya hesab-fakturaya istinad edir. Fişinqin əsasları haqqında: Fişinq nədir?
Necə tanımalı: məzmuna deyil, tələbə baxın. Təcili ödəniş, parol, kod və ya bank məlumatı istəyən hər mesaj başqa kanalla yoxlanılmalıdır.
2. Deepfake səs və video fırıldaqçılığı
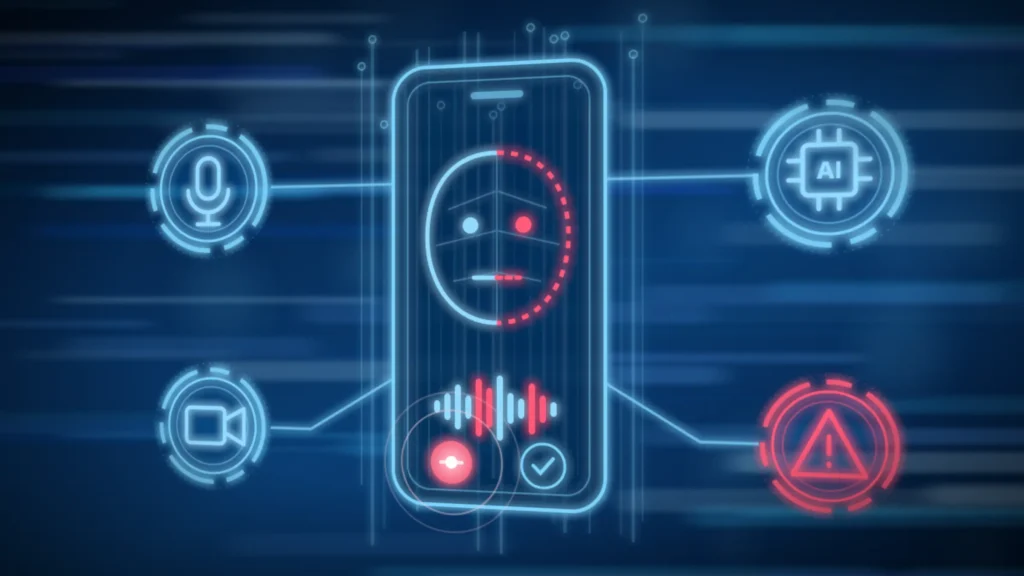
Bir neçə saniyəlik audio ilə istənilən şəxsin səsini klonlamaq mümkündür. Ən məşhur hal 2024-cü ildə Honkonqda baş verib: «Arup» şirkətinin əməkdaşı video zəngdə maliyyə direktoru və həmkarlarını görüb təxminən 25,6 milyon dollar köçürüb. Zəngdəki bütün iştirakçılar deepfake imiş. Fərdi istifadəçilər də hədəfdədir: «qohumunuz çətinlikdədir» ssenarisi ən çox yayılan formadır.
3. Quishing: QR kodla fişinq
Restoran menyusu, parkinq ödənişi, kuryer bildirişi və ya e-poçtdakı QR kod sizi saxta ödəniş və ya giriş səhifəsinə apara bilər. QR kodun hara apardığı əvvəlcədən görünmədiyi və telefonlar kompüter qədər qorunmadığı üçün bu üsul getdikcə populyarlaşır.
Qayda: QR kodu skan etdikdən sonra açılan ünvanı oxuyun. Ödəniş və ya giriş səhifəsidirsə, saytı brauzerə özünüz yazaraq açın.
4. SIM swap: nömrənizin oğurlanması
Hücumçu sizin adınızdan operatora müraciət edib nömrənizi öz SIM kartına köçürür. Bundan sonra bütün SMS kodlar ona gəlir: bank, e-poçt, messencer. Ani olaraq telefonunuzda şəbəkənin itməsi bu hücumun ilk əlamətidir.
5. MFA yorğunluğu (push bombing)
Parolunuzu artıq bilən hücumçu telefonunuza ardıcıl onlarla «Giriş təsdiqlənsin?» bildirişi göndərir. Məqsəd yorğun və ya çaşqın istifadəçinin bir dəfə «Təsdiq» basmasıdır. Bəzən buna «IT dəstəyindən» gələn zəng də əlavə olunur.
Qayda: özünüz daxil olmadığınız giriş sorğusunu heç vaxt təsdiqləməyin və dərhal parolu dəyişin.
6. Infostealer: «pulsuz» proqramın gizli qiyməti
Sındırılmış («crack») proqramlar, oyun hiylələri, saxta brauzer əlavələri və «pulsuz» VPN-lər çox vaxt məlumat oğurlayan zərərli proqram daşıyır. Bu proqramlar brauzerdə saxlanan parolları, kukiləri və aktiv sessiyaları oğurlayır. Sessiya oğurlandıqda hücumçu hətta MFA olmadan hesabınıza daxil ola bilir.
Azərbaycanda tez-tez rast gəlinən fırıldaq ssenariləri
Yerli istifadəçilər çox vaxt eyni ssenarilərlə qarşılaşır. Onları tanımaq qorunmağın yarısıdır:
- «Bankın təhlükəsizlik xidməti» zəngi: «kartınızda şübhəli əməliyyat var, SMS-dəki kodu deyin». Bank heç vaxt kodu, PIN-i və ya CVV-ni telefonda soruşmur.
- Saxta kuryer və poçt bildirişi: «bağlamanız gömrükdə qalıb, kiçik ödəniş edin» linki ilə SMS.
- Messencer hesabının oğurlanması: tanışınızın adından «səhvən sənə kod getdi, göndər» mesajı. Həmin kod sizin hesabınızın açarıdır.
- Saxta endirim və hədiyyə səhifələri: tanınmış brend və ya operator adından «hədiyyə qazandınız» kampaniyaları.
- «Dövlət qurumu» adından mesajlar: cərimə, kompensasiya və ya sosial ödəniş vədi ilə şəxsi məlumat toplayan saytlar.
Bütün bu ssenarilərin ortaq cəhəti eynidir: təcililik + kod və ya ödəniş tələbi. Bu iki şeyi eyni mesajda görəndə dayanın.
Şəxsi kibertəhlükəsizlik qaydaları: 15 dəqiqəlik yoxlama
Parollar: əzbərləməyin, idarə edin
Hər hesab üçün fərqli və uzun parol yalnız parol meneceri ilə real olur. Parol meneceri parolları yaradır, saxlayır və saxta saytda avtomatik doldurmur, bu da fişinqə qarşı əlavə qorumadır. Bir parolun bir neçə saytda istifadəsi ən təhlükəli vərdişdir: bir sızma bütün hesabları açır.
Passkey isə parolun yerini tutan yeni standartdır. Giriş telefonunuzun barmaq izi və ya üz tanıma funksiyası ilə təsdiqlənir, oğurlanacaq parol yoxdur və saxta sayt passkey-dən istifadə edə bilmir. Google, Apple və Microsoft hesablarında passkey-i artıq aktivləşdirmək mümkündür.
İki faktorlu autentifikasiya: hamısı eyni deyil
| Üsul | Qorunma səviyyəsi | Zəif cəhəti |
|---|---|---|
| SMS kod | Aşağı | SIM swap və kodu «paylaşmağa» inandırma |
| Autentifikator tətbiqi (6 rəqəmli kod) | Orta | Saxta saytda kodu daxil etdirmək mümkündür |
| Push bildirişi (rəqəm uyğunlaşdırması ilə) | Orta–yüksək | MFA yorğunluğu, diqqətsiz təsdiq |
| Passkey və ya fiziki təhlükəsizlik açarı | Ən yüksək | Cihaz itəndə bərpa planı lazımdır |
Qayda: heç olmasa e-poçt, bank və əsas messencer hesabında SMS-dən güclü üsula keçin. E-poçt ən vacibidir, çünki digər bütün hesabların parolu onunla bərpa olunur.
Ailə üçün «kod söz»
Deepfake zənglərə qarşı ən sadə və ən effektiv müdafiə texnologiya deyil, razılaşmadır. Ailə üzvləri ilə yalnız sizin bildiyiniz bir söz və ya sual müəyyən edin. «Qohum» təcili pul istəyəndə həmin sözü soruşun. Cavab yoxdursa, zəngi bitirin və tanıdığınız nömrəyə özünüz zəng edin.
Cihaz və şəbəkə gigiyenası
- Əməliyyat sistemini və tətbiqləri avtomatik yeniləməyə qoyun, çünki zəifliklərin istismarı sızmaların 1 nömrəli səbəbidir.
- Tətbiqləri yalnız rəsmi mağazalardan yükləyin, «crack» proqramlardan imtina edin.
- Ev routerinin standart admin parolunu dəyişin və proqram təminatını yeniləyin.
- İctimai Wi-Fi-da bank əməliyyatı aparmayın və ya etibarlı VPN istifadə edin.
- Ağıllı ev cihazlarını (kamera, TV, robot süpürgə) ayrıca «qonaq» şəbəkəyə qoşun.
Hesabınız sındırılıbsa: ilk 60 dəqiqədə nə etməli?
Panika ən böyük düşməndir. Bu ardıcıllıqla hərəkət edin:
- Bank kartı və ya hesabı təsirlənibsə, dərhal bankın qaynar xəttinə zəng edin və kartı bloklayın. Bu, siyahıda birinci gəlir, çünki pul itkisi ən tez baş verir.
- Təmiz cihazdan (zərərli proqram şübhəsi olmayan) e-poçt parolunu dəyişin. Əvvəlcə e-poçt, çünki digər hesablar onunla bərpa olunur.
- Bütün aktiv sessiyalardan çıxın. Google, Meta, Telegram, WhatsApp kimi xidmətlərdə «bütün cihazlardan çıx» funksiyası var.
- 2FA-nı yoxlayın və gücləndirin. Hücumçu öz nömrəsini və ya bərpa e-poçtunu əlavə edibsə, silin.
- Tanışlarınızı xəbərdar edin ki, sizin adınızdan gələn pul və ya kod istəklərinə cavab verməsinlər.
- Sübutları saxlayın: mesajların ekran şəkilləri, nömrələr, linklər, tarix və saat.
- Rəsmi qurumlara müraciət edin. Azərbaycanda kiberinsidentlər və fırıldaqçılıq halları üzrə Elektron Təhlükəsizlik Xidmətinə, dövlət CERT-inə (cert.gov.az) və maddi zərər olduqda hüquq-mühafizə orqanlarına müraciət etmək mümkündür.
Kiçik biznes üçün kibertəhlükəsizlik minimumu
Verizon-un 2026 hesabatına görə ransomware sızmaların təxminən yarısında iştirak edir və kiçik bizneslər xüsusilə həssasdır. Böyük büdcə olmadan da bu 8 addım riskin əsas hissəsini azaldır:
- 3-2-1 ehtiyat nüsxə: məlumatın 3 nüsxəsi, 2 fərqli daşıyıcıda, 1-i oflayn və ya ayrıca bulud hesabında. Ehtiyat nüsxədən bərpanı ən azı rübdə bir dəfə sınayın.
- Hər əməkdaş üçün fərdi hesab: ortaq «admin» hesabından və ortaq paroldan imtina edin.
- Minimum səlahiyyət: mühasib serverə, satış meneceri maliyyə qovluğuna giriş hüququ almamalıdır.
- E-poçt, mühasibat və bulud hesablarında MFA məcburi olsun.
- Ödəniş rekvizitlərinin dəyişməsi qaydası: təchizatçı hesab nömrəsini dəyişdiyini yazanda, əvvəlcədən bildiyiniz nömrəyə zəng edərək təsdiqləyin. Bu tək qayda saxta faktura və deepfake «direktor» zənglərinin çoxunu dayandırır.
- Avtomatik yeniləmələr bütün kompüterlərdə, routerlərdə və saytın CMS-ində (WordPress və plaginlər).
- Əməkdaş maarifləndirməsi: illik bir təlim yox, qısa, müntəzəm nümunələr və real ssenari simulyasiyaları.
- İnsident planı: «sındırılsaq kimə zəng edirik, hansı sistemləri ayırırıq?» sualının cavabı yazılı olsun.
Şirkət saytları və ya tətbiqləri olan təşkilatlar etik hakerlərin zəiflikləri məsuliyyətlə bildirə bilməsi üçün aydın əlaqə kanalı da yaratmalıdır. Azərbaycanda bu məqsədlə 2023-cü ildə dövlət tərəfindən «Qarabug» zəiflik aşkarlama platforması istifadəyə verilib.
Peşəkarlar necə düşünür: Zero Trust və NIST CSF 2.0
Zero Trust: «heç vaxt etibar etmə, həmişə yoxla»
Ənənəvi yanaşmada şirkət şəbəkəsinin içindəki hər şey etibarlı sayılırdı. Zero Trust bu fərziyyədən imtina edir: hər istifadəçi, cihaz və sorğu yerindən asılı olmayaraq hər dəfə yoxlanılır. Əsas prinsiplər:
- Şəxsiyyət və cihazın vəziyyəti hər girişdə yoxlanılır.
- Hər kəsə yalnız işi üçün lazım olan minimum giriş verilir.
- «Sızma artıq baş verib» fərziyyəsi ilə şəbəkə seqmentlərə bölünür ki, hücumçu bir nöqtədən hər yerə keçə bilməsin.
NIST Cybersecurity Framework 2.0: 6 funksiya
ABŞ Milli Standartlar və Texnologiya İnstitutunun (NIST) çərçivəsi dünyada ən çox istifadə edilən kibertəhlükəsizlik modelidir. 2024-cü ildə yenilənmiş 2.0 versiyası təhlükəsizliyi 6 funksiyaya bölür:
- Govern (İdarə et): strategiya, rollar, siyasət və risk iştahı. 2.0 versiyasında əlavə olunan yeni funksiyadır.
- Identify (Müəyyən et): hansı aktivləriniz var və onlar üçün risklər nələrdir.
- Protect (Qoru): giriş nəzarəti, şifrələmə, təlim, yeniləmələr.
- Detect (Aşkarla): monitorinq, loglar, anomaliyaların izlənməsi.
- Respond (Cavab ver): insident zamanı hərəkət planı.
- Recover (Bərpa et): sistemlərin və işin bərpası, nəticələrdən dərs çıxarmaq.
Kiçik biznes üçün də faydalı sual siyahısıdır: hər funksiya üzrə «bizdə bu var?» deyə yoxlayın.
Tez-tez verilən suallar
Deepfake səsi necə tanımaq olar?
Texniki olaraq tanımaq getdikcə çətinləşir, ona görə səsə deyil, prosesə güvənin. Təcili pul və ya kod istəyən zəngi bitirin və həmin şəxsə özünüzdə saxlanan nömrə ilə geri zəng edin. Ailə üçün «kod söz» də ən sadə yoxlama üsuludur.
SMS ilə gələn kod etibarlı deyilmi?
Heç bir 2FA olmamasından yaxşıdır, amma ən zəif üsuldur. SIM swap və ya kodu «paylaşmağa» inandırmaqla aşmaq olur. Mümkün olan hesablarda autentifikator tətbiqi və ya passkey-ə keçin.
Antivirus proqramı kifayətdirmi?
Xeyr. Antivirus zərərli faylları tutur, amma telefonda sizi aldadan insanı, saxta ödəniş səhifəsini və ya təsdiqlədiyiniz giriş sorğusunu dayandırmır. Hücumların çoxu texnikadan çox insan davranışından istifadə edir.
Passkey nədir və təhlükəsizdirmi?
Passkey parol əvəzinə cihazınızda saxlanan kriptoqrafik açardır. Giriş barmaq izi, üz tanıma və ya cihaz PIN-i ilə təsdiqlənir. Saxta sayt passkey-dən istifadə edə bilmədiyi üçün fişinqə qarşı paroldan qat-qat güclüdür.
QR kodu skan etmək təhlükəlidirmi?
Skan etmək özlüyündə təhlükəli deyil. Təhlükə açılan səhifədə məlumat və ya ödəniş daxil etməkdədir. Açılan ünvanı yoxlayın, ödəniş səhifəsidirsə saytı özünüz açın.
Kiçik biznes kiberhücum üçün çox kiçik deyilmi?
Xeyr. Hücumların çoxu avtomatlaşdırılıb və hədəfi seçmir: zəif parolu, yenilənməmiş sistemi və ya diqqətsiz əməkdaşı axtarır. Kiçik biznesin müdafiəsi zəif olduğu üçün tez-tez daha asan hədəfdir.
Nəticə
2026-da kibertəhlükəsizlik qaydaları sadələşməyib, dəyişib. Artıq səhvsiz məktuba, tanış səsə və ya rəsmi görünən QR koda avtomatik etibar etmək olmaz. Ən effektiv müdafiə üç vərdişdən ibarətdir: təcili tələbi başqa kanalla yoxlamaq, hər hesabı güclü autentifikasiya ilə qorumaq və yeniləmələri gecikdirməmək. Biznes üçün isə buna ehtiyat nüsxə, minimum səlahiyyət və yazılı insident planı əlavə olunur.
Bu təhdidləri yalnız tanımaq deyil, onlara qarşı peşəkar müdafiə qurmaq istəyirsinizsə, Alas Academy-nin Kibertəhlükəsizlik təlimi sizə praktiki bacarıqlar qazandırmaq üçün hazırlanıb. Ətraflı məlumat üçün: +994 10 265 45 82 | +994 10 265 45 85
Mənbələr
- Verizon DBIR 2026 əsas nəticələri (Abnormal AI icmalı)
- Verizon DBIR 2026: ransomware və insan faktoru (eSecurity Planet)
- Verizon DBIR 2026: insan faktoru və pretexting (NINJIO)
- Deepfake statistikası, Mandiant M-Trends 2026 və Arup hadisəsi (Trusona)
- Azərbaycan Hökuməti CERT (Wikipedia)
- Deloitte Azərbaycan kiber xəbərləri: «Qarabug» platforması